Bahis sitelerinin AMP taktiği: alan adı istismarı ve korunma
Türkiye'de bahis ve "deneme bonusu" spam'inde sık gördüğüm bir örüntü var: spam'ciler kendi alan adlarıyla sıralama alamadıkları için AMP sayfalarını başkasının alan adına yerleştiriyor. Bu genelde ele geçirilmiş bir sitenin klasörü, kimsenin takip etmediği bir alt alan adı ya da canonical ve amphtml ilişkisinin iki ilgisiz alan adı arasında kötüye kullanılması şeklinde oluyor. Amaç, güvenilir bir alan adının itibarıyla sıralama alıp kullanıcıyı sık değişen asıl bahis adresine aktarmak.
Google bunların hepsini spam sayıyor: hacklenmiş içerik, site itibarı istismarı, cloaking ve sinsi yönlendirme. Bu yazı savunma tarafı için: alan adınızın bu şekilde kullanılıp kullanılmadığını nasıl anlarsınız, nasıl temizlersiniz, bir daha nasıl önlersiniz. Kurulumla ilgili hiçbir ayrıntı vermiyorum.
Örüntü dışarıdan nasıl görünüyor
Kullanıcının gördüğü tablo genelde aynı. Bahis ya da bonus araması yapıyor; sonuçlarda hiç beklenmeyen bir alan adı çıkıyor: bir dernek, bir yerel işletme, bir okul ya da bir kamu kurumunun sitesi. Başlıkta bahis anahtar kelimeleri var, ama alan adının bu konuyla hiçbir ilgisi yok. Tıkladığında ya hafif bir AMP sayfası açılıyor ve kullanıcı oradan bir bahis adresine yönlendiriliyor, ya da doğrudan yönlendirme oluyor.
Bahis adresleri erişim engelleri yüzünden sık değiştiği için spam'ci kalıcı bir alan adına güvenemiyor. Sıralamayı başkasının alan adında tutup yönlendirme hedefini değiştirmek onun için daha kolay. Bu yüzden istismar edilen site çoğu zaman yalnızca bir ara durak.
Site sahibi tarafında ise genelde üç farklı durumla karşılaşıyorum:
- Ele geçirilmiş site: CMS'teki bir açık ya da sızdırılmış bir parola üzerinden sunucuya dosya yüklenmiş. Ana sayfa normal görünüyor, ama derin bir klasörde yüzlerce spam sayfası var.
- Unutulmuş alt alan adı: Eski bir kampanya ya da test için açılmış, DNS kaydı duran ama artık kimsenin bakmadığı bir alt alan adı başka bir sunucuyu gösteriyor.
- Enjekte edilmiş ilişki etiketleri: Sitenin şablonuna, sahibinin eklemediği
amphtmlya dacanonicalsatırları eklenmiş; bunlar sitenin sayfalarını başka bir yerdeki AMP sayfalarıyla ilişkilendiriyor.
Benzer bir yöntemin bağlantı tarafını gizli bahis linki tespiti yazısında anlattım; AMP varyasyonu aynı ekosistemin bir parçası.
Neden işe yaradı
Bu taktiğin bir dönem verimli olmasının nedenleri büyük ölçüde AMP'nin eski ayrıcalıklarıydı.
2021'e kadar mobil Top Stories karuseline girmek için AMP gerekiyordu ve AMP sonuçları bir rozetle işaretleniyordu. Google bu şartı ve rozeti Nisan 2021 duyurusuyla kaldırdı. Ayrıca uzun süre AMP sonuçları Google'ın önbelleğinden, Google adresli bir görüntüleyici içinde açılıyordu; kullanıcı adres çubuğunda asıl alan adını değil Google adresini görüyordu. Bu, şüpheli bir hedefi kullanıcının gözünden biraz daha saklayan bir düzendi.
Bu da değişti. Google, 1 Temmuz 2026'da Search Central güncelleme günlüğünde Arama'nın kullanıcıları artık doğrudan yayıncının AMP sayfasına gönderdiğini duyurdu. Yani bugün bir spam AMP sayfasına tıklayan kullanıcı, istismar edilen sitenin kendi adresine gidiyor. Bunun spam hacmini ne kadar etkilediğini ölçebileceğim bir verim yok. Ama site sahibi açısından sonuç açık: itibar riski tamamen sizin alan adınızda ve trafik doğrudan sizin sunucunuza, sizin loglarınıza düşüyor.
Google ne diyor
Google'ın spam politikaları bu örüntünün her parçasını kapsıyor:
- Hacklenmiş içerik: Bir sitenin güvenlik açıkları üzerinden, izin alınmadan yerleştirilen her türlü içerik.
- Site itibarı istismarı: Üçüncü taraf içeriğin, esas olarak barındıran sitenin sıralama sinyallerinden yararlanmak için yayınlanması. Politikanın vurgusu şu: üçüncü taraf içerik tek başına sorun değil, sorun o sitenin itibarını sömürmek için orada olması.
- Cloaking: Kullanıcılara ve arama motorlarına farklı içerik göstermek. Spam sayfaları çoğu zaman Googlebot'a bir şey, ziyaretçiye başka bir şey gösteriyor.
- Sinsi yönlendirme: Kullanıcıyı kötü niyetle, arama motorunun gördüğünden farklı bir yere göndermek.
AMP'ye özel bir nokta daha var. Google'ın AMP dokümanı, AMP sayfasının normal sayfayla aynı içeriği sunmasını ve AMP adresinin kullanıcıya anlamlı gelmesini, yani ilgisiz bir alan adında olmamasını istiyor. İki ilgisiz alan adı arasında kurulan bir AMP ilişkisi bu çerçevenin dışında kalıyor.
Site itibarı istismarını daha geniş haliyle parazit SEO yazısında ele aldım.
Alan adınız istismar ediliyor mu?
Google'da kendi sitenizi arayın
En hızlı kontrol arama motorunun kendisi. Şu sorguları kendi alan adınızla deniyorum:
Dördüncü sorgu www dışındaki alt alan adlarını listeliyor; tanımadığınız bir alt alan adı görürseniz hemen DNS kayıtlarınıza bakın. Beşinci sorgu, siteniz hiç AMP kullanmıyorsa boş dönmeli.
Search Console'da bakılacak yerler
- Güvenlik sorunları (Security issues): Google sitenizi hacklenmiş bulduysa burada görünür. Rapor yardım sayfasına göre hacklenme başlığı altında kötü amaçlı yazılım, kod enjeksiyonu, içerik enjeksiyonu ve URL enjeksiyonu var. Bahis spam'i genelde içerik ya da URL enjeksiyonu olarak düşüyor.
- Performans: Sorgu listesinde bahis, bonus, casino gibi terimler arayın. Bunun için sorgu filtresinde düzenli ifade (regex) seçeneğiyle
bahis|bonus|casino|slotgibi bir kalıp kullanmak pratik. - Sayfalar (Pages): Dizine eklenen sayfa sayısında açıklanamayan bir artış ya da tanımadığınız klasörlerde örnek URL'ler.
- AMP raporu: Siteniz hiç AMP yayınlamıyorsa bu raporda veri görünmesi tek başına alarm sebebi.
- Bağlantılar (Links): En çok kullanılan bağlantı metinlerinde bahis terimleri varsa siteniz bir ağın parçası olarak kullanılıyor olabilir.
- Ayarlar > Kullanıcılar ve izinler: Tanımadığınız bir sahip ya da kullanıcı varsa hemen kaldırın.
Kaynakta ve loglarda bakılacak yerler
- Tanımadığınız amphtml satırları: Şablonlarınızın ve önbelleğe alınmış sayfalarınızın kaynağında
rel="amphtml"arayın. Siz AMP kullanmıyorsanız hiç olmamalı; kullanıyorsanız yalnızca kendi alan adınızdaki AMP adreslerini göstermeli. Ben AMP sürümlerini AMP converter aracıyla ürettiğim sitelerde aracın verdiğiamphtmlve canonical satırlarını bir listede tutuyorum; listede olmayan her satır incelemeye giriyor. - Googlebot ile ziyaretçi farkı: Search Console'daki URL Denetimi canlı testinde Google'ın gördüğü HTML'i, normal tarayıcıda gördüğünüzle karşılaştırın. Fark varsa cloaking ihtimali yüksek.
- Sunucu logları: Sizin oluşturmadığınız yollara gelen ve 200 dönen istekler, Googlebot'un hiç bilmediğiniz
/amp/adreslerini taraması, yükleme klasörlerinde çalıştırılan PHP dosyaları. Logları hızlıca süzmek için log analiz aracını kullanıyorum. - DNS bölgesi: Artık kullanmadığınız servisleri gösteren CNAME kayıtları. Unutulmuş alt alan adları en sessiz giriş noktası.
Temizlik
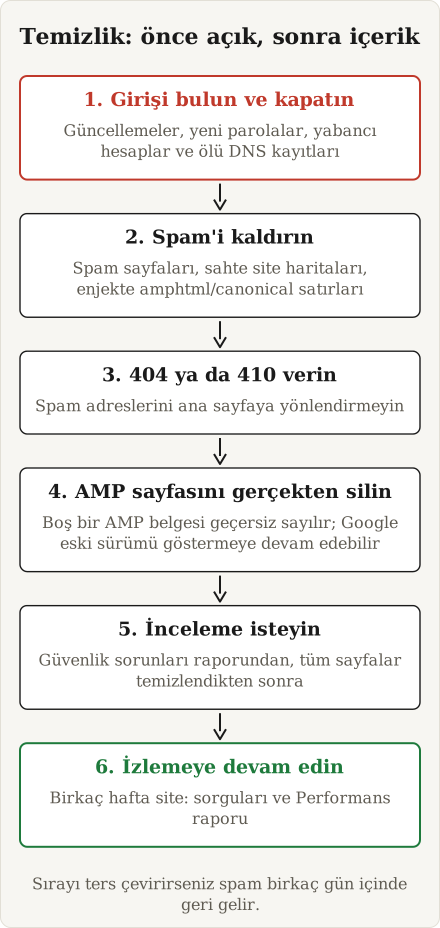
Sırası önemli. Önce açığı kapatın, sonra içeriği silin; tersini yaparsanız spam birkaç gün içinde geri gelir.
- Girişi bulun ve kapatın: CMS, tema ve eklentileri güncelleyin; FTP, panel, veritabanı ve CMS parolalarını değiştirin; tanımadığınız kullanıcı hesaplarını silin. Unutulmuş alt alan adlarının DNS kayıtlarını kaldırın.
- Spam dosyalarını ve enjekte edilmiş satırları kaldırın: Spam sayfaları, sahte site haritaları ve şablona eklenmiş
amphtml/canonicalsatırları. - Doğru durum kodunu verin: Silinen spam adresleri 404 ya da 410 dönmeli. Bunları ana sayfaya yönlendirmeyin; spam adreslerini kendi içeriğinize bağlamış olursunuz.
- Dosyayı boşaltmakla yetinmeyin: Google'ın AMP kaldırma rehberi, boş ya da işaretlemesiz bir AMP belgesinin geçersiz sayıldığını ve Google'ın bu durumda en eski geçerli sürümü göstermeye devam edebileceğini söylüyor. Spam AMP sayfasını gerçekten kaldırın.
- İnceleme isteyin: Güvenlik sorunları raporunda bir bulgu varsa, tüm sayfaları temizledikten sonra raporu kullanarak inceleme isteyin. Yardım sayfası, sorunu yalnızca bazı sayfalarda düzeltmenin kısmi bir geri dönüş sağlamayacağını açıkça söylüyor.
- İzlemeye devam edin: Birkaç hafta boyunca
site:sorgularını ve Performans raporunu düzenli kontrol edin.
WordPress'e özel adımlar için WordPress hack temizliği yazısına bakabilirsiniz.
Kendi AMP'nizi kullanıyorsanız
Meşru bir AMP yayınınız varsa, bu tür istismarı fark etmek biraz daha zorlaşır; çünkü AMP raporunda zaten veri vardır. Burada disiplin önemli: AMP sürümlerini nereden ürettiğinizi bilin. Ben AMP çeviri işini tek bir yerden, ücretsiz AMP dönüştürücü ile yapıyorum ve hangi sayfanın AMP sürümü olduğunu kayıt altında tutuyorum. Bu kayıt, şüpheli bir AMP adresi gördüğümde ilk bakacağım yer. Hangi AMP dönüştürücü ya da eklentiyi kullanırsanız kullanın, mantık aynı: AMP adresleriniz yalnızca kendi alan adınızda olmalı ve her biri gerçek bir normal sayfaya canonical vermeli.
Kontrol listesi
-
site:sorgularında bahis, bonus, casino terimleri çıkmıyor - Tanımadığım alt alan adı yok, DNS'te ölü CNAME yok
- Search Console'da Güvenlik sorunları temiz
- Performans sorgularında bahis terimi yok
- AMP raporu yalnızca kendi ürettiğim AMP sayfalarını gösteriyor
- Kaynakta tanımadığım
amphtmlya dacanonicalsatırı yok - Kullanıcılar ve izinlerde yabancı hesap yok
- Loglarda oluşturmadığım yollara 200 dönen istek yok
- CMS, tema ve eklentiler güncel; parolalar yenilendi
Özetle: bahis spam'cilerinin AMP taktiği, başkasının alan adının itibarını ödünç almaktan ibaret. AMP'nin eski ayrıcalıkları bunu bir dönem kolaylaştırdı, ama bugün en etkili savunma hâlâ temel güvenlik hijyeni ve kendi alan adınızı düzenli olarak Google'ın gözüyle kontrol etmek.
Comments / questions
If you have a question about any topic or wish to contact me: Telegram or send an email to [email protected] Thanks!
Related pages
- Cloaking nasıl çalışır ve nasıl tespit edilir? (2026)
- Devlet ve üniversite sitelerinde bahis spam'i: ne yapmalı? (2026)
- Sitende gizli bahis ve casino linki var mı? Kendi siteni tara (2026)
- HTML'i AMP'ye dönüştürmek: adım adım AMP çeviri rehberi (2026)
- AMP 2026'da hâlâ gerekli mi? SEO'ya gerçek etkisi (2026)